
Binance 63 tỷ đô la Mỹ hacker được định vị đến TraderTraitor, và Lazarus có mối quan hệ gì?
Tác giả: Nhịp điệu BlockBeats
Ngày 1 tháng 11, Cục Điều tra Liên bang Mỹ đã phát đi một thông báo, quy kết số tiền 6,3 tỷ USD bị đánh cắp từ Binance vào ngày 29 tháng 10 cho Triều Tiên. Thông báo sử dụng một thuật ngữ: TraderTraitor.
Nếu tìm kiếm cái tên này, sẽ thấy rằng 1,5 tỷ USD của Bybit, 300 triệu USD của Bitget, cùng với một số vụ án tiền điện tử lớn trong những năm trước đều liên quan đến cái tên này.
TraderTraitor không phải là một công ty, cũng không phải là một ô trong sơ đồ tổ chức. Nó là mã hiệu mà chính phủ Mỹ đặt cho một loại hành vi.
Vào tháng 4 năm 2022, FBI, Cơ quan An ninh mạng và An ninh cơ sở hạ tầng Mỹ (CISA), và Bộ Tài chính Mỹ đã phát hành một thông báo chung, mã số AA22-108A. Đó là lần đầu tiên thuật ngữ này xuất hiện chính thức. Khi đó, nó chỉ một số phần mềm giả mạo thành phần mềm giao dịch tiền điện tử, chẳng hạn như DAFOM, TokenAIS, CryptAIS, giao diện được thiết kế rất giống thật, cài vào là bắt đầu đánh cắp khóa riêng.
Những người thực hiện hành vi này trong ngành được gọi là Lazarus Group, APT38, BlueNoroff, Stardust Chollima, đây không phải là bốn đội khác nhau. Lazarus, tức là La-da-ru, là tên gọi chung; APT38 (Mandiant), BlueNoroff (Kaspersky), Stardust Chollima (CrowdStrike) là ba cái tên mà các công ty bảo mật khác nhau đặt cho cùng một đường dây kiếm tiền.
Hai năm sau, nhãn hiệu này được gán cho những hành vi cụ thể. Vào ngày 23 tháng 12 năm 2024, FBI, Trung tâm Tội phạm mạng Bộ Quốc phòng Mỹ và Cảnh sát Nhật Bản đã công bố nguyên nhân vụ DMM bị đánh cắp 300 triệu USD, lần đầu tiên sử dụng cụm từ "các tác nhân mạng Triều Tiên bị truy dấu là TraderTraitor", và liệt kê ba bí danh của nó: Jade Sleet (tên gọi của Microsoft), UNC4899 (tên gọi của Google), Slow Pisces (tên gọi của Palo Alto).
Hiện tại thông tin đã rõ ràng hơn, TraderTraitor là một phần trong tập đoàn lớn Lazarus, chuyên làm về tài sản tiền điện tử, cũng là nguồn thu lớn nhất hiện nay. Ít nhất từ năm 2020, họ chỉ tập trung vào blockchain - nền tảng giao dịch, DeFi, nhà cung cấp dịch vụ ví, quỹ tiền điện tử, và cả những cá nhân nắm giữ số lượng lớn tiền điện tử.
Từ cướp ngân hàng đến cướp nền tảng giao dịch
Lazarus là một cái tên umbrella, bên dưới có đủ mọi thứ, từ việc xóa ổ cứng của Sony Pictures vào năm 2014, đến việc chuyển tiền từ Ngân hàng Trung ương Bangladesh vào năm 2016.
Chẳng hạn như vụ Ngân hàng Trung ương Bangladesh, kẻ thực hiện lúc đó được gọi là APT38, cũng gọi là BlueNoroff. Vào tháng 2 năm 2016, họ đã giả mạo lệnh SWIFT (hệ thống tin nhắn quốc tế dùng để chuyển tiền giữa các ngân hàng), muốn chuyển 1 tỷ USD từ tài khoản của Ngân hàng Trung ương Bangladesh tại Cục Dự trữ Liên bang New York. Cuối cùng chỉ còn 81 triệu USD, vì một lỗi chính tả trong lệnh chuyển tiền đã bị ngân hàng trung gian chặn lại.
Quy trình nghiên cứu hoạt động của ngân hàng, tìm ra những kẽ hở trong quy trình kiểm tra thủ công, và kỹ thuật giả mạo lệnh sau đó đã được áp dụng nguyên si vào các nền tảng giao dịch tiền điện tử.
Khoảng năm 2020, họ bắt đầu nâng cấp phương pháp, mục tiêu là thị trường tiền điện tử. Nguyên nhân cũng dễ đoán, có tiền mà chưa có quy định, tính thanh khoản vẫn tốt.
Có một vài phương thức tấn công.
Phương thức đầu tiên là giả mạo tuyển dụng. Headhunter tìm bạn trên LinkedIn, nói chuyện rất tốt, cuối cùng gửi cho bạn một "bài kiểm tra lập trình trước khi vào làm", hoặc một gói cài đặt "công cụ nội bộ". Cài vào, máy tính sẽ thuộc về họ. 6,2 triệu USD của Ronin đã biến mất như vậy.
Phương thức thứ hai là chuỗi cung ứng. Không lừa đảo nữa, mà chuyển sang làm ô nhiễm chuỗi công cụ của nhà phát triển: kho mã độc hại trên GitHub, gói độc hại trên npm, dịch vụ xác thực như JumpCloud. Một người bị dính bẫy, hàng loạt công ty phía dưới cũng bị dính theo.
Phương thức thứ ba là trực tiếp thay đổi giao dịch. Trong vụ DMM của Nhật Bản, họ đã đánh cắp chứng thực đăng nhập của đối phương, xâm nhập vào thông tin liên lạc nội bộ của công ty ví Ginco, sau đó thay đổi một giao dịch vốn dĩ bình thường. Trong vụ Bybit, họ đã xâm nhập vào máy tính của một nhà phát triển của Safe{Wallet}, chèn một đoạn mã vào giao diện web, người ký vẫn thấy giao diện bình thường, nhưng ký vào một giao dịch khác.
Cũng bao gồm vụ Binance lần này.
Kẻ tấn công đã chuẩn bị trước 36 giờ, ký 50 giấy ủy quyền EIP-7702, tức là một tính năng mới của Ethereum, cho phép ví tạm thời "thuê" một đoạn chương trình để sử dụng, sau đó để ví nóng của Binance tự chuyển tiền ra; 40 phút, qua 10 mạng lưới. Kết luận của các công ty bảo mật là: họ rất có thể đã nắm được hệ thống ký của Binance.
Số tiền mà tổ chức này gây ra
Mười hai vụ nổi tiếng nhất, tổng cộng 9,7 tỷ USD.
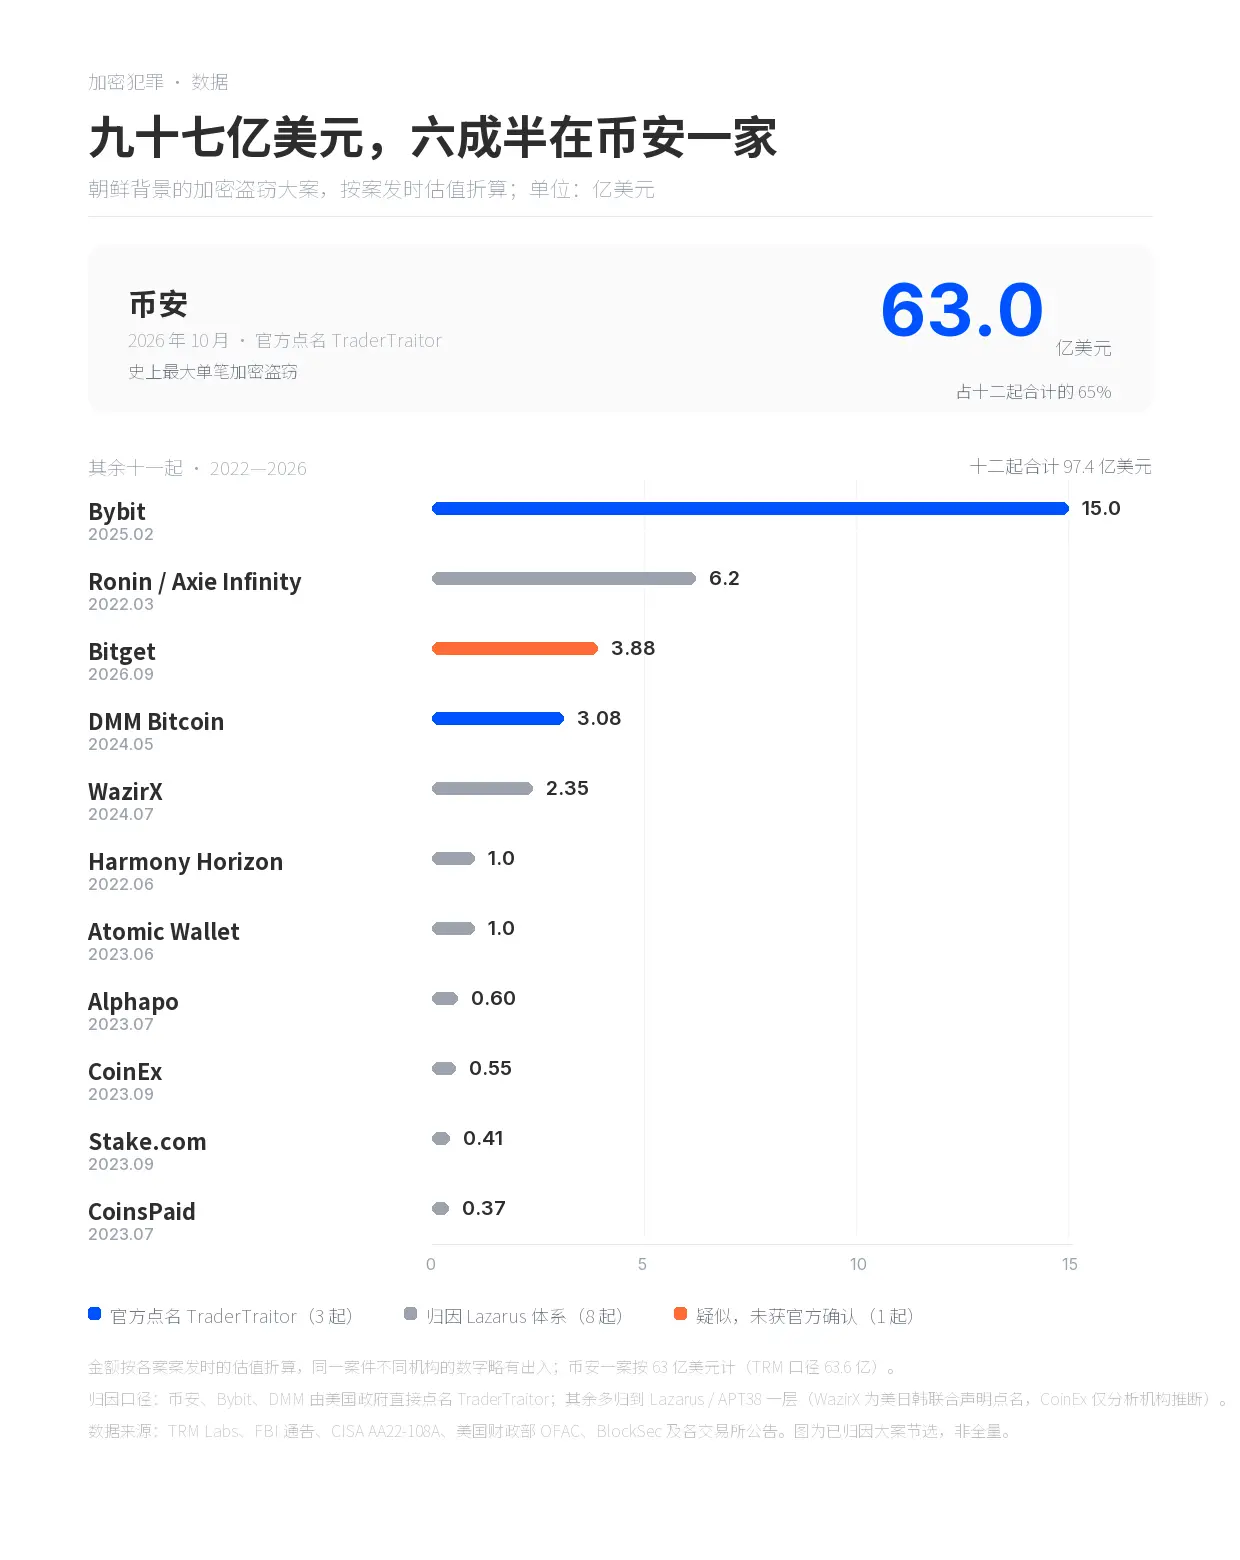
Riêng Binance đã mất 6,3 tỷ USD. Mười vụ còn lại, từ năm 2022 đến 2026, tổng cộng 3,44 tỷ USD.
Bybit 1,5 tỷ USD, là do giao diện bị thay đổi; Ronin 6,2 triệu USD, là do bị lừa trong tuyển dụng; Bitget 3,88 triệu USD, là do lệnh rút tiền giả được viết vào hệ thống ví.
DMM 3,08 triệu USD, WazirX 2,35 triệu USD, Harmony và Atomic mỗi cái 1 triệu USD, Alphapo 0,6 triệu USD, CoinEx 0,55 triệu USD, Stake 0,41 triệu USD, CoinsPaid 0,37 triệu USD.
Trong bảng chỉ có Binance, Bybit, DMM ba vụ được chính phủ Mỹ trực tiếp chỉ tên TraderTraitor. Ronin, Harmony, Stake, Alphapo, CoinsPaid, Atomic được FBI quy vào Lazarus/APT38; WazirX được chỉ tên trong tuyên bố chung của Mỹ, Nhật, Hàn vào tháng 1 năm 2025; CoinEx chỉ có suy đoán từ các tổ chức phân tích chuỗi. Vụ Bitget thì nhiều tổ chức nghi ngờ có liên quan đến TraderTraitor, nhưng chưa có quy kết chính thức.
TRM thống kê, Triều Tiên từ năm 2017 đã thực hiện 100 vụ, tổng cộng khoảng 12,8 tỷ USD; tính đến nay trong năm nay 7,4 tỷ USD; trong tổng số tiền bị đánh cắp toàn cầu từ tài sản tiền điện tử vào năm 2026, 85% được ghi vào tài khoản của Triều Tiên. Bảng này chỉ là mười hai vụ trong số đó.
Những người có thể đối mặt
Các hacker Triều Tiên đã được chính phủ Mỹ chỉ tên và còn để lại hình ảnh không chỉ có một. Park Jin Hyok, Jon Chang Hyok, Kim Il đều có trong bản cáo trạng tháng 2 năm 2021; đến năm 2024 lại thêm Rim Jong Hyok, với phần thưởng 10 triệu USD.
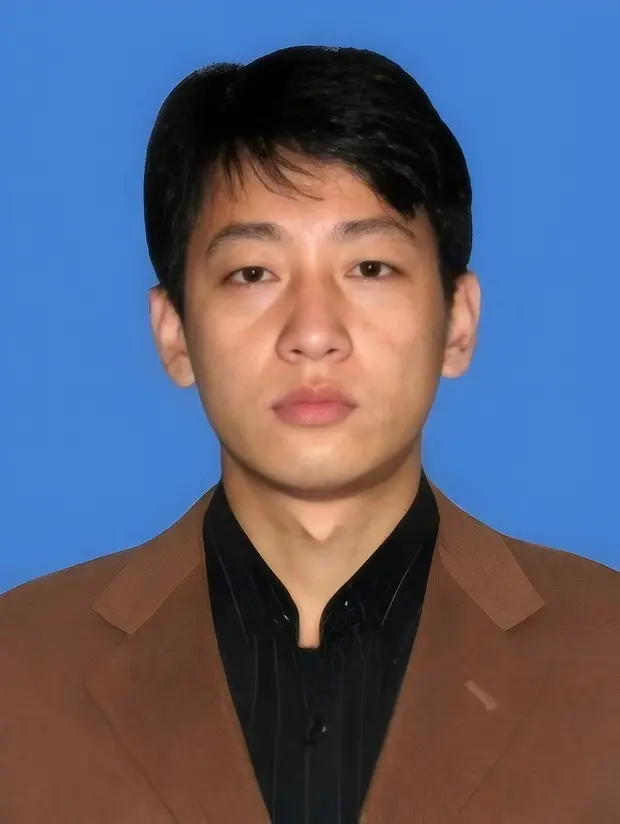
Park Jin Hyok bị FBI truy nã
Park Jin Hyok là người đầu tiên bị truy tố: vào tháng 6 năm 2018, Bộ Tư pháp Mỹ đã cáo buộc anh ta, và vào tháng 9 cùng năm đã giải tỏa. Bản cáo trạng cho biết, các âm mưu mà anh ta tham gia bao gồm cuộc tấn công Sony Pictures vào năm 2014, WannaCry vào năm 2017, và việc chuyển 81 triệu USD từ Ngân hàng Trung ương Bangladesh vào năm 2016. Anh ta vẫn đang lẩn trốn, chưa bao giờ ra hầu tòa.
Theo dõi vụ đánh cắp của Binance
Binance đã sử dụng quỹ công ty, quỹ SAFU và quỹ bảo hiểm hợp đồng tương lai để bù đắp khoảng 90%, còn lại 10% là các token có tính thanh khoản kém; toàn bộ thiệt hại do công ty chịu, không do người dùng chịu.
Tính đến ngày 1 tháng 11, đã có khoảng 2,7 tỷ USD, khoảng 42% bị các nhà phát hành stablecoin và Ủy ban An ninh Arbitrum đóng băng. Kẻ tấn công vẫn đang nắm giữ 420.000 Ethereum và 18.270 Bitcoin, khoảng 2,4 tỷ USD.
Con đường rửa tiền vẫn là hoạt động thông thường: cầu nối chuỗi để đổi chuỗi, dịch vụ như THORChain để đổi tiền, mixer để trộn tiền của nhiều người lại với nhau, cuối cùng thực hiện giao dịch ngoài sàn.
Lần này có một số tình huống nhỏ, THORChain gần đây đã làm chậm quá trình rửa tiền của số tiền bị đánh cắp trong vụ tấn công Binance do một lần tái cấu trúc chuỗi Ethereum. Lần tái cấu trúc chuỗi này đã dẫn đến việc THORChain vô tình hoàn tiền cho một người dùng đã gửi 10 ETH, từ đó kích hoạt việc tạm dừng khẩn cấp của giao thức, tạm thời ngăn chặn tất cả người dùng thực hiện đổi chuỗi, trong đó cũng bao gồm cả những người liên quan đến tổ chức hacker Triều Tiên.
Lần trước, số tiền bị đánh cắp của Bitget đã đi qua THORChain, nhưng THORChain không hề đóng băng, nói rằng phi tập trung không thể đóng băng, nhưng lần trước khi chính họ bị đánh cắp thì không nói như vậy.
Khi THORChain phục hồi dịch vụ, nếu số tiền bị đánh cắp của Binance lần này vẫn đi qua THORChain, không biết họ còn lý do gì để biện minh.