
GCSA Insights: Sự cố bị đánh cắp khoảng 6,3 tỷ USD của Binance, điều tra độc lập và phân tích chuỗi tấn công EIP-7702
Tác giả: AI và An ninh mạng GCSA
Lời mở đầu
Hàng tỷ đô la tài sản kỹ thuật số đã bị chuyển đi, nhưng khóa riêng của ví vẫn chưa được xác nhận là bị rò rỉ. Đây là mâu thuẫn đáng chú ý nhất trong sự kiện an ninh của Binance: kẻ tấn công đã vượt qua ranh giới an ninh giữa hệ thống nội bộ của công ty và ví trên chuỗi như thế nào, biến một loại quyền truy cập thành khả năng chuyển giao tài sản hiệu quả?
Theo thông tin ban đầu từ Binance, sự kiện có thể bắt đầu từ việc một máy tính xách tay của kỹ sư DevOps bị xâm nhập, sau đó ảnh hưởng đến các container dịch vụ nội bộ và quy trình rút tiền không được ủy quyền. Trong khi đó, TRM Labs đã gán sự kiện này với độ tin cậy cao cho hoạt động đe dọa liên quan đến Triều Tiên TraderTraitor; các nhà điều tra trên chuỗi cũng đã đưa ra nghi ngờ liên quan đến Lazarus. Những đánh giá này cung cấp bối cảnh cho sự kiện, nhưng không thay thế cho việc xác minh kỹ thuật đối với từng giao dịch quan trọng, và không thể trực tiếp chứng minh danh tính của người thực hiện.
GCSA đã chọn một góc tiếp cận khác cho việc thu thập chứng cứ: không dựa vào tổng số thiệt hại hoặc kẻ tấn công như một điểm kết thúc, mà quay trở lại các giao dịch, chữ ký và trạng thái có thể công khai xác minh. Nghiên cứu đã kiểm tra lại 18 giao dịch gốc và chữ ký bên ngoài của chúng, xác minh 50 chữ ký ủy quyền ban đầu liên quan đến Binance 14 theo EIP-7702 và 1 chữ ký hủy ủy quyền, đồng thời theo dõi các cuộc gọi ủy quyền, chuyển giao tài sản, hủy bỏ địa chỉ không và trạng thái khối được chỉ định của ví bị đóng băng.
Trong số đó, một giao dịch loại-4 chứa 50 ủy quyền, nhưng điều này không có nghĩa là 50 ủy quyền đều thực sự có hiệu lực; chữ ký hợp lệ chứng minh khả năng ký, nhưng không thể suy ra khóa riêng có bị đánh cắp hay không, hoặc hệ thống nội bộ nào đã phát động yêu cầu. GCSA đã kiểm tra thêm ba giao dịch liên tiếp liên quan đến MetaMask Gas Station: số ETH nạp vào và hai giao dịch tiếp theo có ngân sách Gas tối đa hoàn toàn khớp nhau, cung cấp cơ sở có thể kiểm tra cho việc phân tích tương tác dịch vụ bên thứ ba. Tuy nhiên, những gì được gọi là "kẻ tấn công đã chọn nhầm USDT", MetaMask nắm giữ IP thực và danh tính bị khóa bởi IP, hiện vẫn chỉ là những suy đoán chưa được xác minh.
Đây cũng là sự khác biệt chính giữa báo cáo này và các báo cáo sự kiện thông thường: tách biệt rõ ràng giữa "các sự kiện trên chuỗi đã quan sát", "suy luận kỹ thuật có cơ sở" và "nguyên nhân gốc rễ và danh tính cần thu thập chứng cứ ngoài chuỗi". Việc kiểm tra lại các liên kết chính của Ethereum không phải là một cuộc kiểm toán toàn bộ 10 chuỗi; việc tài sản bị đưa vào danh sách đen cũng không có nghĩa là đã được thu hồi; ước tính ảnh hưởng của sự kiện khoảng 6,3 tỷ đô la, càng không thể được coi là thiệt hại ròng cuối cùng.
Bài học từ sự kiện này không chỉ dừng lại ở một sàn giao dịch. Ranh giới an ninh tài sản kỹ thuật số đã mở rộng từ chính khóa riêng đến thiết bị đầu cuối, dịch vụ ký, phê duyệt quyền, môi trường giao hàng liên tục và cơ sở hạ tầng bên thứ ba. Sổ cái công khai có thể khôi phục cách thức tài sản di chuyển, thực sự trả lời "quyền truy cập đã bị mất như thế nào, ai đang điều khiển phía sau", vẫn cần dựa vào chuỗi chứng cứ hoàn chỉnh cả trên chuỗi và ngoài chuỗi.
Những phát hiện chính của GCSA
Cơ chế ủy quyền: 50 chữ ký EIP-7702 đều được xác minh là chữ ký hợp lệ của ví tương ứng, nhưng tính hợp lệ của chữ ký và việc thực hiện ủy quyền thực tế là hai vấn đề khác nhau, không thể trực tiếp xác định khóa riêng chưa bị rò rỉ.
Đường đi của tiền: Báo cáo đã kiểm tra một phần chuyển giao tài sản Ethereum của Binance 14 và Hot Wallet 34; những gì được bao phủ là mẫu giao dịch chính, không phải là việc xóa độc lập tổng thiệt hại giữa các chuỗi.
Gas Station: Số tiền nạp vào liên quan và ngân sách Gas tối đa của hai giao dịch khớp chính xác. Có thể gợi ý về việc bảo toàn nhật ký dịch vụ theo quy định sau đó, nhưng không có nghĩa là đã lấy được IP hoặc xác nhận danh tính thực.
Trạng thái xử lý: Báo cáo đã kiểm tra việc hủy ủy quyền, danh sách đen USDT và số dư ví mục tiêu; hủy ủy quyền, đóng băng tài sản và hoàn trả thực tế là những vấn đề chứng cứ khác nhau.
Phạm vi nghiên cứu: Việc kiểm tra độc lập lần này tập trung vào các giao dịch chính của Ethereum. Nguyên nhân xâm nhập, việc xóa toàn bộ giữa các chuỗi, số tiền thực tế đã thu hồi và danh tính kẻ tấn công vẫn cần thêm chứng cứ hỗ trợ.
Báo cáo thu thập chứng cứ đặc biệt
Báo cáo thu thập chứng cứ đặc biệt về cuộc tấn công mạng Binance của GCSA
Ngày 30 tháng 10 năm 2026 | Tổng hợp sự kiện và kiểm tra lại các liên kết chính của Ethereum | Phiên bản 2.0
Thời gian tìm kiếm tài liệu kết thúc: 2026-10-30 14:03 JST (Nhật Bản, UTC+9) / 2026-10-30 05:03 UTC.
Điểm neo trạng thái trên chuỗi: Khối 26303316, 2026-10-30 04:55:47 UTC. Báo cáo này là bản cập nhật nhanh tại thời điểm nêu trên.
Kết luận cốt lõi
Đã hình thành công bố chính thức về sự kiện an ninh cấp nền tảng và tài liệu điều tra giữa các chuỗi. Chứng cứ chính trên chuỗi hỗ trợ ủy quyền EIP-7702 của Binance 14, chuyển giao tài sản và sau đó là hủy bỏ địa chỉ không; nguyên nhân xâm nhập hoàn chỉnh, thiệt hại ròng cuối cùng và số tiền thực tế đã thu hồi vẫn chưa được khép lại.
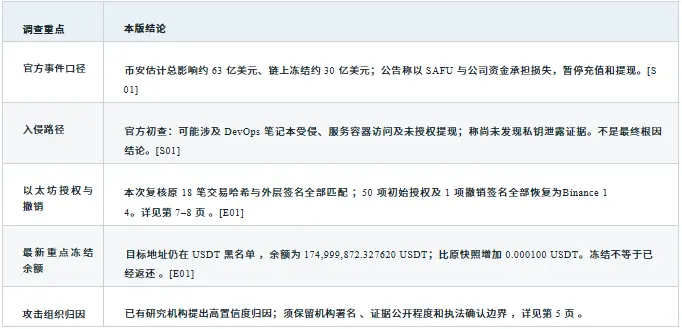
Phạm vi báo cáo và điều hướng đọc
Giữ nguyên cấu trúc của báo cáo gốc "phương pháp chứng cứ, địa chỉ, ủy quyền, hủy bỏ, Gas Station, dòng tiền, sơ đồ đường đi, chỉ mục từng giao dịch, chứng cứ chưa khép lại", bổ sung thêm dòng thời gian toàn bộ sự kiện, tiêu chí số tiền, ảnh hưởng kinh doanh và tiến trình xử lý. Nhãn mẫu gốc chỉ được sử dụng để duy trì tính liên tục của tài liệu, không đại diện cho việc cập nhật này nhận được dấu xác nhận khác từ cơ quan đó.
Trang 2-5: Phương pháp, dòng thời gian, tổng số và quy trách nhiệm; Trang 6-11: Chuyên đề trên chuỗi; Trang 12-13: Ảnh hưởng và xác minh tiếp theo; Trang 14-15: Chỉ mục 18 giao dịch gốc và giao dịch mới; Trang 16-17: Nguồn và phụ lục.
Phương pháp chứng cứ và cập nhật phiên bản này
Phân loại nguồn: E = truy vấn công khai trên chuỗi lần này; S = nguồn công khai bên ngoài; O = người dùng cung cấp báo cáo gốc
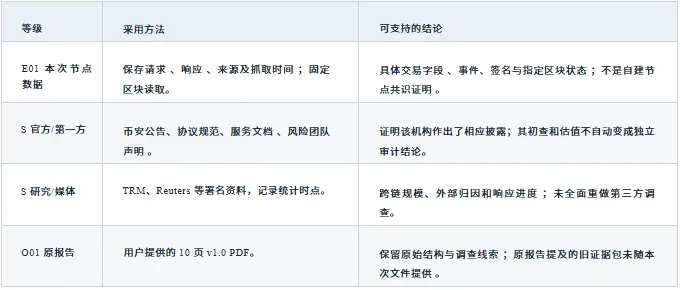
Cập nhật thực chất so với v1.0
Bổ sung góc nhìn tổng thể nền tảng và giữa các chuỗi; tách biệt điều tra ban đầu của chính thức với sự thật trên chuỗi; mã hóa lại và kiểm tra lại 18 giao dịch gốc, chữ ký bên ngoài và 51 chữ ký ủy quyền; cập nhật điểm neo trạng thái USDT chính đến 26303316 và bổ sung giao dịch nhỏ mới T19. Số hiệu gốc giữ nguyên để dễ đối chiếu.
Giới hạn và chứng cứ không thể thay thế lần này
Hai tên miền của PublicNode thuộc cùng một nhà cung cấp, không thể coi là hai nguồn nút độc lập; một nhà cung cấp khác đã truy cập không thành công. Một số truy vấn về mã lịch sử, số dư lịch sử trả về HTTP 403, do đó không hoàn thành việc phát lại trạng thái trước và sau khi hủy hoặc thực hiện EVM từng lệnh độc lập. Phản hồi thất bại cũng được giữ lại.
Một số trang web mở trực tiếp bị hạn chế, nội dung chính được đọc qua chỉ mục trang của dịch vụ tìm kiếm; khi bài viết gốc có hạn chế truy cập chỉ sử dụng phương tiện có chữ ký để trích dẫn. Báo cáo phân biệt thời gian xảy ra sự kiện, thời gian phát hành báo cáo, thời gian truy vấn và thời gian khối trên chuỗi. Nếu thông báo không ghi rõ múi giờ, không ép buộc quy đổi.
Lần này không tiếp xúc với thiết bị đầu cuối nội bộ, HSM/MPC, hệ thống phê duyệt, tài khoản khách hàng hoặc tài liệu thực thi. Không có chữ ký hoặc giao dịch phát sóng, không kích hoạt chuyển giao tài sản, hủy ủy quyền hoặc gửi yêu cầu thu thập chứng cứ ra bên ngoài. Bất kỳ nguyên nhân nào từ hệ thống nội bộ và kết luận về danh tính cá nhân đều không thể được xác định riêng biệt từ truy vấn công khai lần này.
Dòng thời gian toàn bộ sự kiện
Thời điểm chính xác trên chuỗi dựa vào UTC; JST = UTC+9, giờ Bắc Kinh/Hồng Kông = UTC+8.
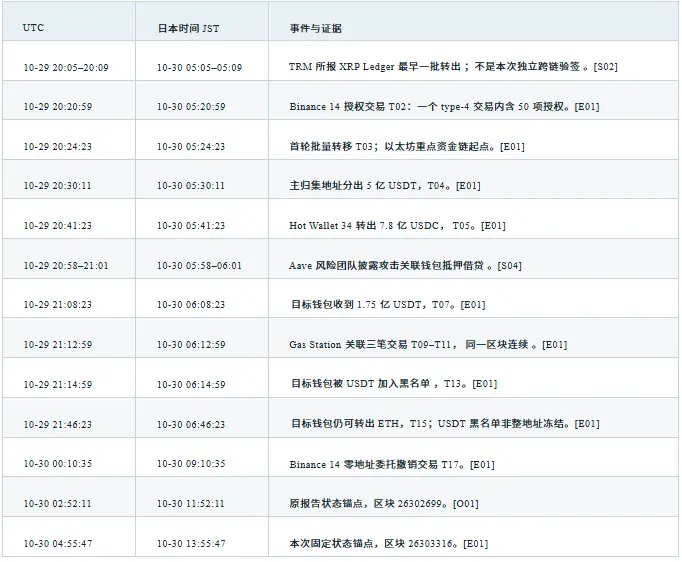
Trang thông báo an ninh của Binance cho thấy 2026-10-30 02:23, múi giờ của trang không được xác định, không chèn vào trục thời gian tuyệt đối. Không thể nhầm lẫn giữa giao dịch đầu tiên đã biết trên một chuỗi, lần đầu tiên báo cáo của truyền thông hoặc thời gian phát hành thông báo với thời điểm bắt đầu xâm nhập toàn bộ vụ án.
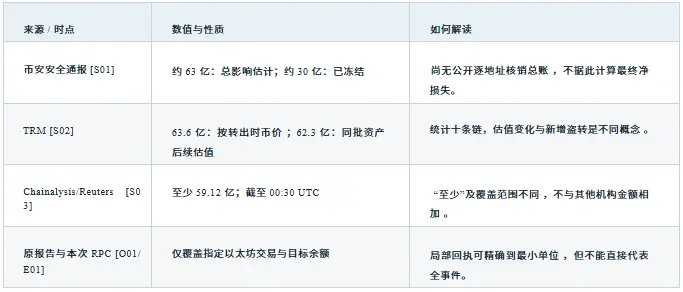
Tiêu chí thiệt hại, đóng băng và thu hồi
Bảng tổng số chính giữ nguyên tiêu chí gốc từ các nguồn; tất cả đô la đều chỉ USD.
Phạm vi giữa các chuỗi và điều tra hiện tại
TRM đã liệt kê phạm vi là Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche, Polygon. Quan sát chính của họ là việc chuyển tiền ký hiệu thông thường đa chuỗi và cơ chế ủy quyền của Ethereum diễn ra song song; báo cáo này tập trung vào việc kiểm tra độc lập Ethereum, không tuyên bố đã hoàn thành việc kiểm tra từng giao dịch của chín chuỗi còn lại. [S02 / E01]
Bên đóng băng và tiêu chí xử lý
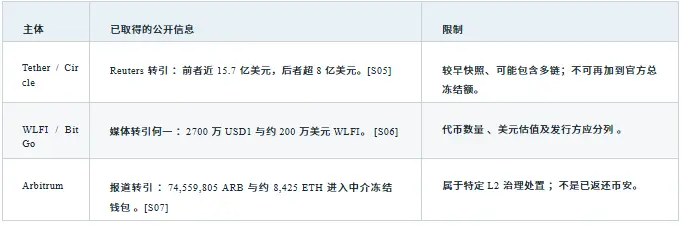
"Đóng băng" có nghĩa là việc di chuyển tài sản bị hạn chế; "thu hồi" cần có chứng cứ có thể xác minh về việc hoàn trả hoặc tiếp quản hợp pháp; "bồi thường" cần có chứng cứ về việc ghi nhận hoặc thanh toán. 63−30 = 33 tỷ đô la chỉ có thể là hiệu số số học của hai ước tính, không thể coi là thiệt hại ròng cuối cùng, thiếu hụt bồi thường hoặc số tiền hiện có của kẻ tấn công.
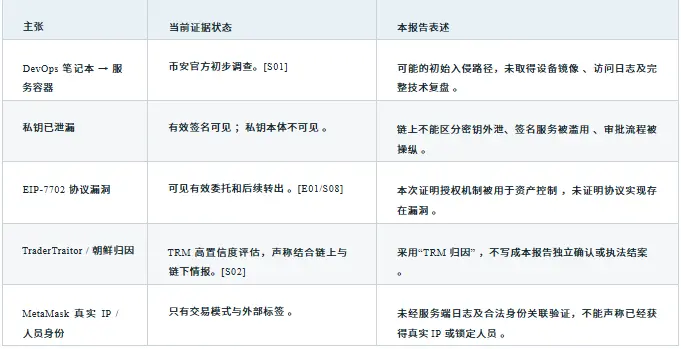
Đường đi xâm nhập và quy trách nhiệm tổ chức tấn công
Tách biệt khả năng trên chuỗi, nguyên nhân nội bộ, quy trách nhiệm tổ chức và xác định tư pháp.
Mô tả kỹ thuật hiện tại có thể được chứng minh nhất
Có chữ ký ủy quyền hợp lệ đối với Binance 14, người nộp đã đưa những chữ ký này vào giao dịch loại-4. Sau đó, các cuộc gọi bên ngoài được thực hiện trong ngữ cảnh tài khoản được ủy quyền, dẫn đến việc chuyển giao tài sản hàng loạt. Chứng cứ trên chuỗi cho biết "đã xảy ra điều gì"; cách thức chữ ký được tạo ra, ai kiểm soát thiết bị nào và hệ thống phê duyệt đã thất bại như thế nào, vẫn cần chứng cứ ngoài chuỗi.
Cửa sổ nonce hàng loạt có thể được sử dụng để thích ứng với tài khoản giao dịch tần suất cao; đây là một giải thích cơ chế, không thể chỉ dựa vào 50 ủy quyền để suy ra "kẻ tấn công không có khóa riêng" hoặc "chỉ có thể truy cập giao diện ký". Tương tự, việc chính thức "không phát hiện chứng cứ rò rỉ" cũng không có nghĩa là đã chứng minh tất cả các khóa chưa bao giờ bị lộ.
Chuỗi nguyên nhân cần khép lại
Chứng cứ thiết bị đầu cuối bị xâm nhập → Danh tính và phiên truy cập → Truy cập dịch vụ container → Yêu cầu kinh doanh / phê duyệt → Hồ sơ chữ ký thực tế → Giao dịch trên chuỗi. Phải liên kết bằng ID yêu cầu, tóm tắt chữ ký, đồng bộ thời gian và nhật ký không thể thay đổi, không thể thay thế toàn bộ đường đi tấn công nội bộ bằng một giao dịch hash.
Địa chỉ cốt lõi
Tên địa chỉ giữ nguyên theo báo cáo gốc và nhãn trình duyệt khối; nhãn không phải là trường thuộc quyền sở hữu trong sự đồng thuận của chuỗi khối.
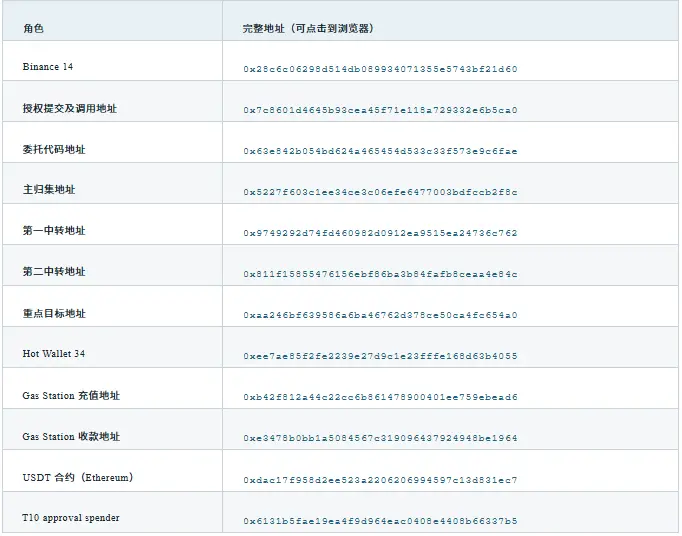
Mối quan hệ giao dịch có thể chứng minh những hành vi nào đã xảy ra giữa các địa chỉ; không thể chỉ dựa vào việc nhận tiền, thanh toán phí, nhãn địa chỉ, liên kết dịch vụ công cộng hoặc chuyển tiền bụi để xác định cùng một người kiểm soát, tội phạm chung hoặc trách nhiệm của nhà cung cấp dịch vụ. [O01/E01]
50 mục ủy quyền được xác minh từng mục
Tương ứng với T02; giữ nguyên thứ tự danh sách ủy quyền ban đầu, không thay thế bằng thứ tự trình duyệt.
T02 nằm ở khối 26300753, chỉ mục 138; thời gian là 2026-10-29 20:20:59 UTC. Người gửi 0x7c86...5ca0, người nhận Binance 14, nonce bên ngoài = 10, input = 0x, biên lai thành công. [E01]
Đây là 50 mục ủy quyền trong 1 giao dịch loại-4, không phải 50 giao dịch ủy quyền. chain_id đều là 1, delegate đều là 0x63e8...6fae; nonce từ 18,914,824 giảm dần đến 18,914,775.
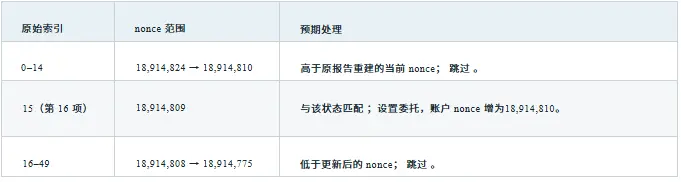
T01 cùng chỉ mục 133 sử dụng Binance 14 nonce 18,914,808. Báo cáo gốc đã tái tạo nonce trước khi ủy quyền dựa trên điều này và kiểm tra chéo với hồ sơ hiệu lực của trình duyệt. Lần này đã lấy lại toàn bộ khối và trường ủy quyền, nhưng không có lịch sử stateDiff / trace độc lập, do đó "Mục 16 có hiệu lực" phải giữ lại ranh giới phương pháp đó. [O01/E01]
Chữ ký và hiệu lực thực thi là hai loại kiểm tra
Lần này 50 chữ ký ủy quyền ban đầu đều được phục hồi về Binance 14; 1 mục ủy quyền của giao dịch hủy cũng khớp. Kiểm tra phục hồi chữ ký xem có được ký hiệu bởi khóa tương ứng hay không; hiệu lực thực thi còn phụ thuộc vào nonce, mã và ID chuỗi lúc đó. 50 chữ ký hợp lệ không có nghĩa là 50 mục đều được thực thi. Tài liệu đính kèm giữ lại kết quả từng mục và thứ tự ban đầu. [E01]
Tóm tắt ủy quyền được tính toán theo keccak256(0x05 || RLP(chain_id, delegate, nonce)). Giao thức đặt việc xử lý ủy quyền trước khi thực thi; việc thực thi bên ngoài thất bại sẽ không tự động hủy bỏ ủy quyền đã có hiệu lực, do đó không thể chỉ dùng receipt.status để xác định ủy quyền có hợp lệ hay không. [S08]
00 giờ 10 phút hủy bỏ và gọi ủy quyền
Tương ứng với T17; hủy bỏ ủy quyền và thu hồi tiền, hủy bỏ ERC-20 allowance là các thao tác khác nhau.
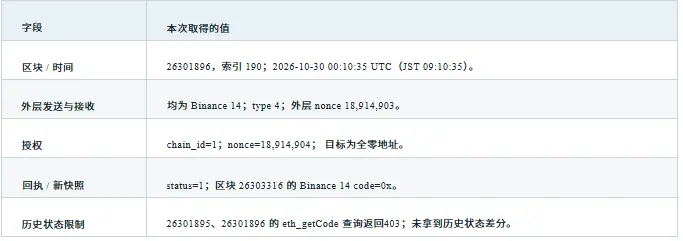
Nonce bên ngoài và nonce ủy quyền chênh lệch 1, phù hợp với thứ tự xử lý mà nonce của người gửi tăng trước. Ủy quyền địa chỉ không có nghĩa là xóa mã ủy quyền. Nội dung giao dịch, quy tắc giao thức và mã trống sau đó hỗ trợ kết luận hủy bỏ, nhưng không thể mô tả nó như một lần phát lại độc lập của trạng thái thực thi trước và sau khi hủy bỏ. [E01/S08]
Ranh giới rủi ro sau khi hủy bỏ
Từ T02 đến T17 cách nhau 3 giờ 49 phút 36 giây. Sau khi xóa ủy quyền, các cuộc gọi tiếp theo sẽ không còn chạy mã gốc qua ủy quyền đó; nó sẽ không thu hồi tài sản đã chuyển đi, không xóa toàn bộ lịch sử ERC-20 allowance, cũng không thể chứng minh cơ sở hạ tầng chữ ký gốc đã được sửa chữa.
Gọi hợp đồng ủy quyền và độ tin cậy của mã nguồn
Báo cáo gốc ghi lại selector vòng đầu tiên 0x8a179be4, 65 mục trong calldata (bao gồm mục chiếm chỗ ETH) và 64 nhật ký biên lai. Selector gọi khác của T05 0x043ff9d2 liên quan đến Hot Wallet 34, biên lai hỗ trợ việc chuyển 780,000,000 USDC đến địa chỉ chính. [O01/E01]
Báo cáo gốc cho biết trình duyệt Target.sol là bản tái tạo AI vào 2026-10-30 00:30 UTC, không phải mã nguồn gốc của kẻ tấn công. Chưa có sự biên dịch độc lập phù hợp và trace từng lệnh, không thể chỉ dựa vào nhãn trang mã nguồn để xác định nó hoàn toàn tương đương với logic triển khai. [O01]
MetaMaskGasStation giao dịch quan trọng
Khối 26301011, 2026-10-29 21:12:59 UTC; T09--T11 liên tiếp nằm ở chỉ mục 85, 86, 87.
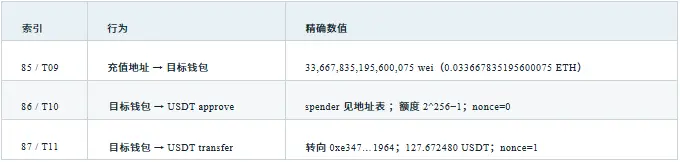
Kiểm tra ngân sách Gas tối đa
T10: 49,285 × 357,379,522,580 wei; T11: 46,503 × 345,233,327,425 wei. Hai mục cộng lại là 33,667,835,195,600,075 wei, chính xác khớp với T09. [E01]
Điều này kiểm tra giới hạn gasLimit × maxFeePerGas. Lần này, theo gasUsed × effectiveGasPrice, tổng chi phí thực tế của T10 và T11 là 0.023108419450134449 ETH; không thể trộn lẫn với ngân sách tối đa, cũng không thể suy đoán giao dịch dựa trên giới hạn ETH và số tiền thanh toán USDT. [E01]
Sự thật, suy luận mạnh mẽ và các vấn đề chưa được chứng minh
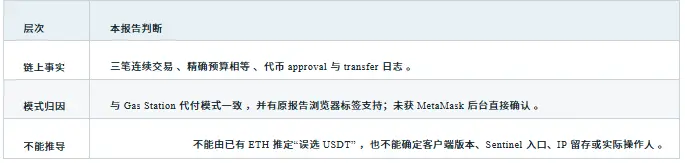
T08 cho thấy ví mục tiêu nhận được 2 ETH vào lúc 21:10:59 UTC. Tài liệu chính thức của MetaMask cho biết khi có token gốc cũng có thể chọn các token khác để thanh toán phí, do đó "đã có ETH" và "sử dụng thanh toán" không mâu thuẫn. [E01/S09]
Các trường có thể liên kết theo luật pháp sau này bao gồm bundle, ID yêu cầu, báo giá, thời gian, nhật ký truy cập máy chủ và chuỗi đại lý. Đây là đề xuất bảo toàn chứng cứ, không có nghĩa là đã thu được bất kỳ nhật ký cá nhân nào.
Dòng tiền và trạng thái đóng băng mới nhất
Dưới đây là các liên kết quan trọng của Ethereum USDT; chuyển tiếp không tính vào tổng thiệt hại toàn bộ sự kiện.
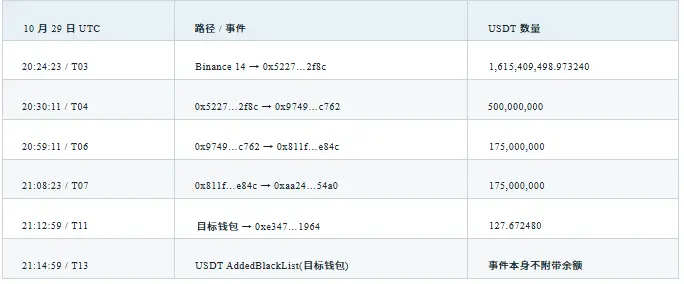
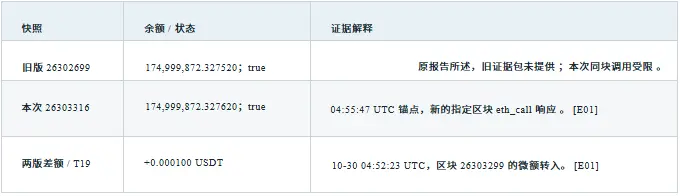
Bản chụp nhanh gốc thỏa mãn 175,000,000−127.672480=174,999,872.327520. Địa chỉ gửi token của T19 là 0xe347a7aa40f814469279760735c289cbcdbe1964, chỉ tương tự ở đầu và cuối với địa chỉ nhận Gas Station, địa chỉ đầy đủ khác nhau. Không được nhầm lẫn nó là thanh toán lại của nhà cung cấp hoặc địa chỉ do kẻ tấn công kiểm soát.
Phạm vi truy vấn gia tăng là khối 26302700--26303316, nhận được khoản chuyển vào này, không trả lại nhật ký chuyển USDT đến địa chỉ mục tiêu. Cửa sổ truy vấn này nhất quán với bản chụp nhanh mới, nhưng không bằng với số dư khối cũ đã lấy lại.
T14 sau đó nhận được 20 ETH; T15 chuyển lại 21.995031755405165251 ETH. Danh sách đen USDT không đóng băng ETH hoặc toàn bộ địa chỉ Ethereum. Lần ủy quyền thứ hai của T12 cũng không bằng với hoàn thành giao dịch đổi.
Vòng đầu tiên 167,464.247856558836135296 ETH đến từ việc trình diễn gọi nội bộ của trình duyệt báo cáo gốc, lần này không có trace, do đó không thay đổi nhãn thành chứng cứ thực thi độc lập lần này. 7.8 triệu USDC của T05 và tổng số khoảng 8.23 triệu theo báo cáo bên ngoài là phạm vi khác nhau.
Đường tấn công và ranh giới chứng cứ
Màu xanh: liên kết trên chuỗi; màu xanh lá: xử lý / trạng thái; màu vàng: điều tra ban đầu ngoài chuỗi hoặc các vấn đề chưa được đóng.
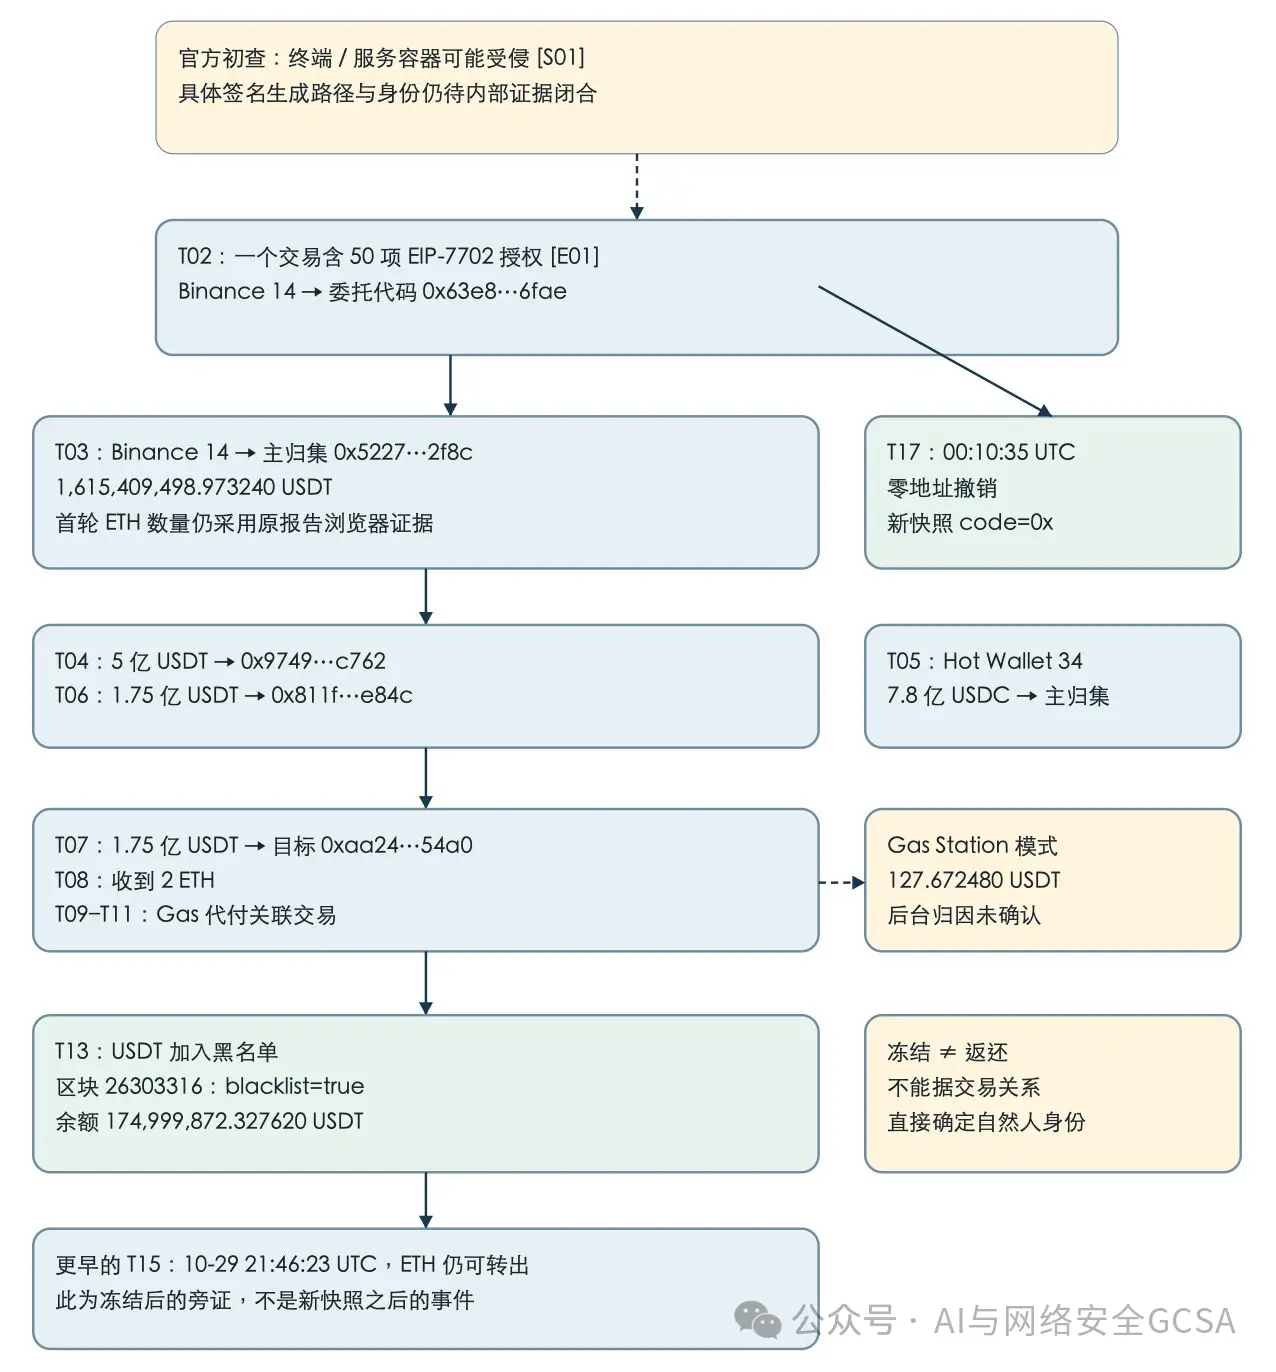
Hình ảnh chỉ bao phủ các liên kết quan trọng của Ethereum. Toàn cảnh liên chuỗi đến từ nghiên cứu có chữ ký, không mở rộng hình này thành sơ đồ dòng tiền hoàn chỉnh của mười chuỗi. Đường nét đứt cho thấy cần bổ sung chứng cứ ngoài chuỗi.
Tác động kinh doanh và xử lý sinh thái
Ghi lại theo dịch vụ, kiểm soát tài sản và cam kết của người dùng; không coi tiêu đề tin tức là trạng thái hoạt động toàn nền tảng.
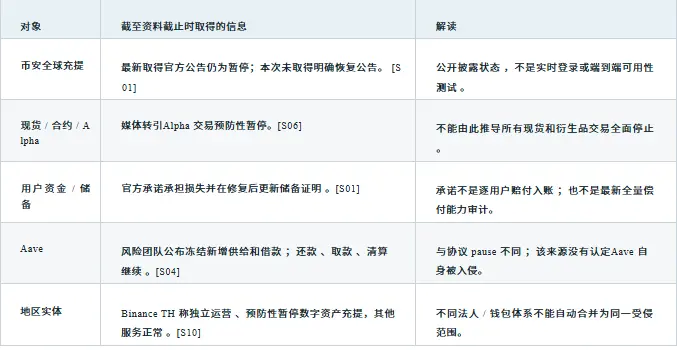
Rủi ro truyền dẫn DeFi
LlamaRisk công bố ví liên quan đến tấn công đã thế chấp 60 triệu USDT để vay khoảng 19,762 WETH; vị thế được công bố vào 01:00 UTC vẫn thừa thế chấp. Đóng băng vị thế mới để hạn chế việc vay thêm, nhưng tỷ lệ sử dụng hiện tại, giá tài sản thế chấp và rủi ro thanh lý vẫn cần được theo dõi liên tục. [S04]
Tác động thị trường nên được coi là dữ liệu theo thời điểm sự kiện
Reuters báo cáo trong thời gian sự kiện BTC, ETH giảm, một nghiên cứu khác ước tính giá trị thay đổi theo giá. Báo cáo này không quy kết tất cả biến động thị trường sau sự kiện cho cuộc tấn công, không đóng gói giá lịch sử trong phiên giao dịch thành giá thị trường thời điểm báo cáo, cũng không cung cấp hướng giao dịch dựa trên điều đó. [S03]
Đường lối giao tiếp người dùng hiện tại có thể thực hiện
Các sắp xếp nạp tiền, rút tiền và bồi thường sẽ dựa vào thông báo mới từ kênh chính thức; các ví cũ và địa chỉ tấn công trong báo cáo chỉ được sử dụng để nhận diện và xác minh. Bất kỳ thông điệp bên ngoài nào yêu cầu "xác minh giải phóng", "nhận bồi thường" mà yêu cầu kết nối ví, cung cấp cụm từ khôi phục hoặc chuyển tiền, đều không thuộc quy trình xử lý đã được báo cáo xác minh.
Chứng cứ chưa được đóng
Các ưu tiên công việc sau đây là đề xuất, không có nghĩa là đã thực hiện xử lý nội bộ, đóng băng tài sản hoặc liên hệ với nhà cung cấp dịch vụ.
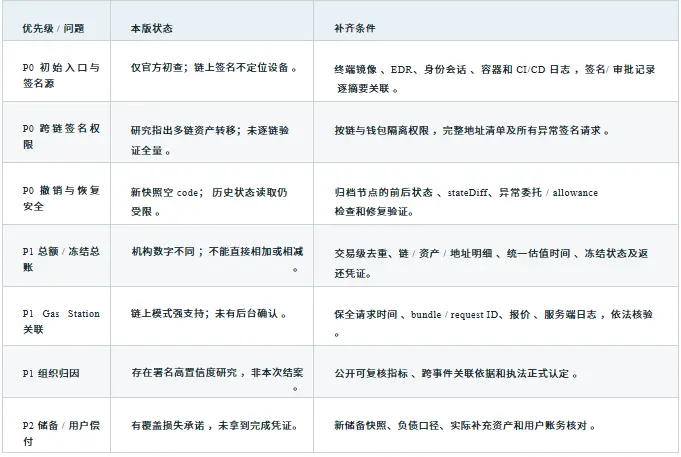
Điều kiện kích hoạt cập nhật rõ ràng cho phiên bản báo cáo tiếp theo
Phát hành báo cáo kỹ thuật chính thức hoặc thông báo phục hồi nạp/rút; thay đổi trạng thái đóng băng / hoàn trả; thu được sổ cái loại bỏ toàn chuỗi; xuất hiện bằng chứng quy kết mới có thể kiểm tra; hoặc mã, số dư, trạng thái danh sách đen của địa chỉ quan trọng thay đổi. Mỗi lần cập nhật cần giữ lại ảnh chụp trước đó, thay vì ghi đè lên giá trị lịch sử.
Báo cáo này là một ảnh chụp tạm thời. Không tạo ra giám sát nền tảng hoặc nhiệm vụ cập nhật tự động; các thay đổi mới xảy ra sau đó sẽ không tự động ghi lại vào PDF đã giao.
Chỉ mục giao dịch từng giao dịch
Băm hoàn chỉnh có thể nhấp để xem Etherscan; số giao dịch giữ nguyên như trong báo cáo gốc. Tất cả biên nhận RPC lần này đều thành công.
T01 Ủy quyền trước giao dịch thông thường Binance14
UTC 10-29 20:20:59 | Khối 26300753 | Chỉ mục 133 | trạng thái 0x1
0xca63641eaeb49779d80ba11ce4fe894d635f2e98c032e9efd5bb4ce304ae56da
T0250 Ủy quyền giao dịch ủy thác
UTC 10-29 20:20:59 | Khối 26300753 | Chỉ mục 138 | trạng thái 0x1
0xad99264d5532ae0dd04b2004eebda05f25657e70dacb764f7ac8d4ccd051298b
T03 Chuyển nhượng hàng loạt vòng đầu tiên
UTC 10-29 20:24:23 | Khối 26300770 | Chỉ mục 189 | trạng thái 0x1
0x53bd38b816c23e74134786c29a8c18d792777998a3b9326047b583100e88e2f3
T04 Phân luồng địa chỉ thu gom 5 triệu USDT
UTC 10-29 20:30:11 | Khối 26300799 | Chỉ mục 218 | trạng thái 0x1
0x68d7d69deaeb9750c38020b4f8d3728146ca8d2267eba1e38cf9b56722ad659a
T05 Chuyển nhượng USDC của HotWallet34
UTC 10-29 20:41:23 | Khối 26300855 | Chỉ mục 26 | trạng thái 0x1
0xdc102dd89dded5a83f1008906883ffb7c81ff3b7d7965d8c7277d170b5e17481
T06 Chuyển tiếp 175 triệu USDT
UTC 10-29 20:59:11 | Khối 26300942 | Chỉ mục 117 | trạng thái 0x1
0x1fb992f92a45afec23d7d5740c7958a644fb90ef0cba19ca39bd2c6534fb670b
T07 Ví mục tiêu nhận 175 triệu USDT
UTC 10-29 21:08:23 | Khối 26300988 | Chỉ mục 58 | trạng thái 0x1
0xb6d7d3ffcbdd0465e1ab743a8d943218176cac7b15edefa7b7bcd5e853e4266f
T08 Ví mục tiêu nhận 2 ETH
UTC 10-29 21:10:59 | Khối 26301001 | Chỉ mục 80 | trạng thái 0x1
0xb9ecd720caf142fcd2c5eec36510930bc5d6a0c0ebfd69ec8084b47a464d2ae9
T09 Nạp GasStation
UTC 10-29 21:12:59 | Khối 26301011 | Chỉ mục 85 | trạng thái 0x1
0x9a3a5d8ce9ae4d5865f21f92b741cc51fa75ac19cd9bb79d23fa2224ba38ccc3
T16 / T18 thuộc về các giao dịch có giá trị bằng không hoặc dấu vết bụi từ bên thứ ba, không được coi là tham gia tấn công chỉ vì chuyển vào địa chỉ mục tiêu. Khối và biên nhận có thể kiểm tra sự tồn tại của giao dịch; nhãn địa chỉ bên ngoài và thuộc tính cá nhân cần bằng chứng bổ sung.
T10 Ủy quyền không giới hạn USDT
UTC 10-29 21:12:59 | Khối 26301011 | Chỉ mục 86 | trạng thái 0x1
0x3825815ffa7d04c818f11d6708da7c87f6dc218362a501f432b7f26a651739c6
T11 Phí thanh toán USDT
UTC 10-29 21:12:59 | Khối 26301011 | Chỉ mục 87 | trạng thái 0x1
0x11be88b460501b4652e760c41e08cc1f18575e14b6c6ffbb3383e043c2decf34
T12 Ủy quyền USDT lần thứ hai
UTC 10-29 21:14:35 | Khối 26301019 | Chỉ mục 70 | trạng thái 0x1
0x4c96890a51f65f5ce41f6b2921b43fd5c62a467eba87de2f29fc32c75f7bfbc8
T13 Giao dịch USDT trong danh sách đen
UTC 10-29 21:14:59 | Khối 26301021 | Chỉ mục 199 | trạng thái 0x1
0x0c07a5e428ce233a3bcb40f257ad899594421341d63ce94016822063362707bf
T14 Ví mục tiêu nhận 20 ETH
UTC 10-29 21:29:11 | Khối 26301092 | Chỉ mục 58 | trạng thái 0x1
0xbba4ede016d92774812b742656cb1b7ee50fa6ca31315f5d168707cccd72a4b7
T15 Ví mục tiêu chuyển ra ETH
UTC 10-29 21:46:23 | Khối 26301178 | Chỉ mục 127 | trạng thái 0x1
0xcb9f8b9fab72935389945f689f4b012b0005738108234daa6594d0f31469a39f
T16 Giao dịch có giá trị bằng không từ bên thứ ba
UTC 10-29 22:06:47 | Khối 26301280 | Chỉ mục 300 | trạng thái 0x1
0x5594c9508b7ec5fc5b1dca0892acf554c89f595cd14e3237dd197823870360ed
T17 Hủy ủy thác EIP-7702
UTC 10-30 00:10:35 | Khối 26301896 | Chỉ mục 190 | trạng thái 0x1
0xafbf94c92a8d749988411669fa14d4f8866d9b4420b4ebd299f28e958dac7209
T18 Giao dịch có giá trị bằng không từ bên thứ ba 69wei
UTC 10-30 02:52:11 | Khối 26302699 | Chỉ mục 138 | trạng thái 0x1
0xf117e2f197fdf502cad7194ed362f2551d2df4032c858fdd3ca5f6f758bbf34e
T19 Thêm mới: 0.000100 USDT chuyển vào nhỏ
UTC 10-30 04:52:23 | Khối 26303299 | Chỉ mục 255 | trạng thái 0x1
0x2b482d64b3a8a8b63db8d3634662cd9145b95fb87f8d7633c6d1bc41bf767e88
T19 đã thu được giao dịch, biên nhận và nhật ký chuyển nhượng; không tính vào tổng số 18 băm / kiểm tra chữ ký bên ngoài ban đầu.
T16 / T18 thuộc về các giao dịch có giá trị bằng không hoặc dấu vết bụi từ bên thứ ba, không được coi là tham gia tấn công chỉ vì chuyển vào địa chỉ mục tiêu. Khối và biên nhận có thể kiểm tra sự tồn tại của giao dịch; nhãn địa chỉ bên ngoài và thuộc tính cá nhân cần bằng chứng bổ sung.
Đăng ký nguồn có thể kiểm tra (Một)
Số nguồn tương ứng với nội dung chính; nhấp vào liên kết dưới tiêu đề để mở trang gốc.
[S01] Binance | Cập nhật sự cố bảo mật
https://www.binance.com/en/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7
Trang 2026-10-30 02:23, múi giờ không được đánh dấu; lần này đã tìm kiếm chỉ mục để đọc toàn văn. Kiểm tra ban đầu của chính thức, tổng số, tạm dừng và cam kết.
[S02] TRM Labs | Phân tích sự cố Binance
Trang 2026-10-29; thống kê nội dung tính đến 10-30 00:30 UTC. Quy mô và quy kết của tổ chức liên chuỗi, đã tìm kiếm chỉ mục để đọc.
[S03] Reuters / MarketScreener | Phản ứng của các nhà phân tích
Trang 10-29 23:40 EDT; trích dẫn Chainalysis 00:30 UTC thống kê. Trích dẫn từ truyền thông, không giả mạo sổ cái gốc.
[S04] LlamaRisk / Aave governance | Phản hồi
https://governance.aave.com/t/binance-hot-wallet-exploit-aaves-response/25954
Cập nhật cuối cùng 2026-10-30 01:00 UTC. Nhà cung cấp dịch vụ rủi ro bên thứ nhất tiết lộ các biện pháp cho vay và đóng băng.
[S05] Reuters / Investing.com | Nhà phát hành đóng băng
10-29 18:26, cập nhật 18:30, múi giờ chưa rõ. Bản chụp nhanh từ phương tiện truyền thông về việc nhà phát hành đóng băng.
[S06] Reuters / AsiaOne | Sự cố bảo mật Binance
https://www.asiaone.com/money/binance-hacked-32b-assets-frozen-security-incident
Trang 10-30 01:47, múi giờ chưa rõ. Alpha, WLFI / BitGo và các nguồn khác; tiêu đề tiền tệ mới và nội dung đô la không thể trộn lẫn.
[S07] CoinMarketCal / TradingView | Arbitrum đóng băng
2026-10-30; trích dẫn tuyên bố của Arbitrum. Chưa xác minh trực tiếp nội dung gốc của X.
Nguồn có thể kiểm tra và tài liệu đính kèm
Tất cả tài liệu lần này đều được biên soạn theo thời gian báo cáo này; thời gian phủ sóng của các nguồn khác nhau không nhất quán.
[S08] Ethereum EIP-7702 | Đặt mã cho EOAs
https://eips.ethereum.org/EIPS/eip-7702
Nguồn quy tắc giao thức; tóm tắt ủy quyền, nonce, xóa địa chỉ không và thứ tự xử lý.
[S09] MetaMask | Trạm Gas
https://support.metamask.io/manage-crypto/transactions/metamask-gas-station/
Mô tả chức năng chính thức; có thể chủ động chọn các mã thông báo khác để thanh toán phí giao dịch, không chứng minh nhật ký cụ thể của khách hàng hoặc máy chủ trong trường hợp này.
[S10] Binance TH | Thông báo gửi / rút tiền
2026-10-30; giải thích công khai từ thực thể khu vực. Được đọc từ chỉ mục tìm kiếm, không thay thế cho việc kiểm tra trạng thái dịch vụ hiện tại của nó.
[S11] Cointelegraph | Đưa tin sự cố trực tiếp
Lần này có được mục đọc mới nhất 10-30 03:49 UTC; dùng để đối chiếu tiến trình và tìm kiếm đầu vào bài viết gốc.
[S12] Reuters / The Star | Phân bổ TRM
2026-10-30 12:33 MYT (13:33 JST); dùng để kiểm tra nghiên cứu phân bổ trong ngày và thời gian truyền thông.
Tài liệu địa phương và gói chứng cứ
[O01] Tài liệu GCSA_Binance_Forensic_Report_CN.pdf do người dùng cung cấp, 10 trang, phiên bản 1.0. Các phiên bản cũ CSV, HTML và kịch bản không được cung cấp cùng với tài liệu, lần này không giả mạo là tài liệu đã nhận.
SHA-256 của PDF gốc: 9cd681ed994fa6d757e7caf0d492407d8910bc973ce441aa7f1d7af42741994e
[E01] Gói chứng cứ lần này: 18 giao dịch công khai ban đầu và giao dịch T19 mới / biên nhận, truy vấn khối chỉ định, kết quả kiểm tra chữ ký, phản hồi thất bại, đăng ký nguồn và SHA256SUMS.txt. Nhà cung cấp: ethereum-rpc.publicnode.com / ethereum.publicnode.com; hai tên miền thuộc cùng một nhà cung cấp dịch vụ.
Tài liệu đính kèm chỉ bao gồm tài liệu thực tế đã thu thập và tạo ra lần này. Hàm băm được sử dụng để kiểm tra sự thay đổi của tệp, không phải là dấu thời gian tư pháp, cũng không thể chứng minh rằng các nút thượng nguồn hoặc nội dung truyền thông nhất định là chính xác. Không đính kèm 5 tài khoản nội bộ, khóa, IP riêng hoặc nhật ký chưa thu được.